La obra social de las FF. AA. anunció una nueva tanda de reintegros: cómo se compone y qué alcance tiene


- Comunicate con nosotros -
Tel: (380) 442-2112 / 446-2656 / 443-2596 / 446-4254
Whatsapp: (380) 461-7752 / 430-1923
Sociedad
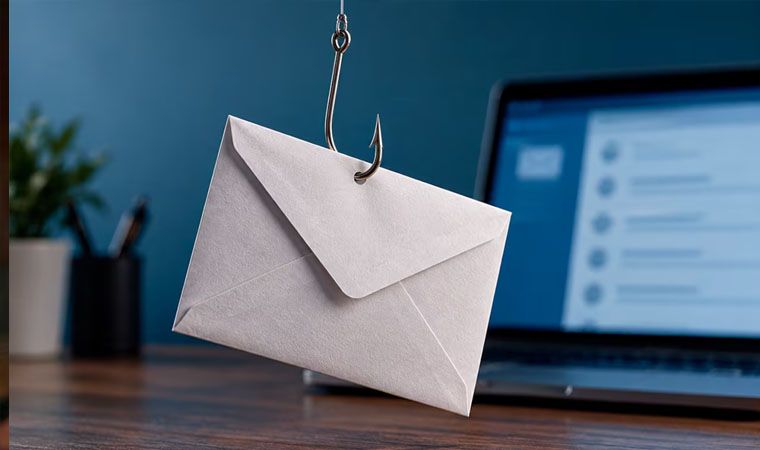
La inteligencia artificial permite imitar cada vez mejor las comunicaciones de bancos y aplicaciones. Dos especialistas explicaron qué revisar antes de responder o compartir datos.
Domingo 11 de Octubre de 2026

08:28 | Domingo 11 de Octubre de 2026 | La Rioja, Argentina | Fenix Multiplataforma
Un correo que parece enviado por un banco puede ser el primer paso de una estafa que podría terminar con la cuenta del homebanking vacía. Esta modalidad es una de las más usadas por cibercriminales para robar claves y acceder al dinero de sus víctimas.
Entonces, ¿cómo hacemos para darnos cuenta de que un email no es lo que dice ser y nos están engañando para robarnos? TN Tecno consultó a dos especialistas, quienes explicaron qué señales deben despertar sospechas y cómo verificar un pedido sin exponer los datos.
“La primera recomendación, y la más importante, sobre todo en Internet, es no creer todo lo que uno ve”, afirmó Martina López, especialista en seguridad informática en Group-IB. Y agregó: “Por más que parezca real y se vea auténtico, lo mejor es consultar con el banco o la empresa, ingresando al sitio oficial, sus redes sociales o a través de un llamado telefónico, para corroborar que lo que dice el mensaje es cierto”.
Esa comprobación debe hacerse por un canal independiente del correo recibido, sin utilizar los enlaces ni los números de teléfono que aparecen en el mensaje sospechoso.
“El consejo más importante acá es nunca interactuar ni compartir información si no somos los que iniciamos la comunicación, por más verdadera que parezca esa notificación”, expresó Luis Lubeck, experto en ciberseguridad de ESET. “Y si por alguna razón le creo, porque efectivamente soy usuario de ese banco, de ese servicio de tarjeta, o tengo una gestión en curso con algún ministerio, corto el llamado, o no responde el mensaje y me comunico por otro medio. Si el mensaje es cierto, lo vamos a encontrar en la app oficial, o en la web, cuando ingresemos con nuestro usuario”, expresó.
“También hay que tener en cuenta que cualquier tipo de comunicación que requiere que realicemos alguna acción tiene algún tipo de tinte de manipulación psicológica”, agregó López. “Si nos apuran a realizar una acción, que nos queda poco tiempo, que van a bloquear nuestra cuenta, es para que reaccionemos rápido, sin pensar demasiado. Ese es uno de los principales indicios de que se trata de una comunicación fraudulenta, y simplemente hay que descartarla”, afirmó.
Las faltas de ortografía, las traducciones deficientes y los cambios de estilo dentro de un mismo correo pueden advertir sobre un engaño. La ausencia de esos errores no demuestra que el mensaje sea auténtico: las herramientas de IA facilitan la elaboración de textos que imitan las comunicaciones de empresas y organismos.
López explicó que el uso de inteligencia artificial abarca distintas etapas de la maniobra: “No solo en las primeras comunicaciones, en el mail de phishing, en un llamado telefónico, sino también en los sitios web. Plantillas copiadas exactamente idénticas a bancos, a sitios de comercio, de retail”.
Así, la persona puede recibir un correo convincente y, después de abrir un enlace, encontrarse con una página que también parece oficial. Los logos, los colores y el diseño conocido no bastan para confirmar quién está detrás del pedido.
La recomendación de verificar por otro canal cobra importancia en ese recorrido: permite comprobar la comunicación sin depender de la apariencia del mensaje o de la página a la que dirige.
Además de prestar atención al pedido y detectar si hay algún mensaje de urgencia que incite al usuario a hacer click en un enlace o realizar alguna determinada acción (ingresar contraseñas o datos de la tarjeta en un formulario, por ejemplo), conviene desplegar los detalles del remitente y observar la dirección completa. El nombre que aparece en la bandeja de entrada puede imitar al de una entidad conocida.
Lubeck advirtió sobre el spoofing, una técnica de suplantación que permite falsificar la identidad que muestra una comunicación. Las letras cambiadas o los dominios distintos de los habituales son motivos para sospechar; una dirección aparentemente correcta tampoco garantiza, por sí sola, la autenticidad del correo.
Los enlaces requieren una revisión similar. El texto visible de un botón puede ser diferente de la dirección a la que conduce. Desde una computadora, muchos programas permiten ver el destino al colocar el cursor sobre el vínculo, sin hacer clic. En el celular, algunas aplicaciones muestran la URL al mantenerlo presionado; el comportamiento depende de la app y puede incluir una vista previa.
También es importante evitar una confusión frecuente: HTTPS no garantiza que una página sea legítima. Ese protocolo cifra la conexión y también puede estar presente en sitios fraudulentos.
Por último, como remarcaron los especialistas, si el mensaje solicita resolver un problema con la cuenta, abrí la aplicación oficial o escribí la dirección conocida del banco en el navegador. Desde allí podrás revisar las notificaciones y acceder a sus canales de atención sin utilizar el enlace recibido.


DEJANOS TU COMENTARIO
Las Más Vistas
La obra social de las FF. AA. anunció una nueva tanda de reintegros: cómo se compone y qué alcance tiene

No se vio en TV: el brutal enojo de Colapinto con Alpine en plena qualy del GP de Singapur

A pesar del feriado, este lunes comenzará el pago de Chachos en Capital y el interior
Hallaron restos óseos en una casa recién comprada en el barrio Centro: la Policía Técnica Judicial los levantó para peritarlos
Demoraron a cinco hombres con un rifle y una cuchilla que habrían estado cazando en Guanchín
Top Semanal
TAMBIÉN TE PUEDE INTERESAR
LOCALES
El gobierno de La Libertad Avanza acelera acuerdos con los gobernadores y busca apaciguar su interna
NACIONALES
INTERNACIONES
DEPORTES
SOCIEDAD
FARÁNDULA